
Jak utworzyć certyfikat samopodpisany SSL w DirectAdmin?
Certyfikat samopodpisany (self-signed) to certyfikat SSL/TLS podpisany własnym kluczem prywatnym, a nie przez zaufany urząd certyfikacji, taki jak przykładowo Let's Encrypt. Oba rodzaje certyfikatów obsłużysz na hostingu SEOHOST. Ustawienia dotyczące ich wystawiania i instalacji znajdziesz w panelu DirectAdmin, w sekcji Zarządzanie kontami > Certyfikaty SSL/TLS. Zobacz, jak utworzyć certyfikat samopodpisany, czym różni się od darmowego SSL Let's Encrypt i w jakich sytuacjach znajduje zastosowanie.
- Czym jest certyfikat samopodpisany?
- Czym różni się certyfikat samopodpisany od darmowego SSL Let's Encrypt?
- Kiedy korzystać z certyfikatu samopodpisanego?
- Jak utworzyć certyfikat samopodpisany w DirectAdmin?
- Jak powrócić do certyfikatu Let's Encrypt?
- Certyfikaty SSL w DirectAdmin - dodatkowe instrukcje
W tym artykule zebraliśmy informacje dotyczące certyfikatów samopodpisanych, ich zastosowania oraz różnic względem bezpłatnych certyfikatów Let's Encrypt. Pokazujemy również, jak korzystać z tej funkcji na hostingu SEOHOST. Jeżeli znasz już przeznaczenie tego rodzaju certyfikatów, przejdź bezpośrednio do instrukcji: Jak utworzyć certyfikat samopodpisany w DirectAdmin?.
Czym jest certyfikat samopodpisany?
Certyfikat samopodpisany, określany również jako self-signed certificate, jest generowany i podpisywany bez udziału zewnętrznego urzędu certyfikacji (CA). Podobnie jak inne certyfikaty SSL/TLS pozwala nawiązać szyfrowane połączenie z serwerem. Jego wiarygodność nie została jednak potwierdzona przez urząd certyfikacji, któremu domyślnie ufają przeglądarki internetowe i systemy operacyjne.
Załóżmy, że uruchomiłeś stronę internetową i zainstalowałeś dla niej certyfikat samopodpisany. Użytkownik, który spróbuje otworzyć witrynę przez HTTPS, otrzyma ostrzeżenie o niezaufanym certyfikacie. Nie oznacza to wcale, że podczas jego generowania popełniłeś błąd. Przeglądarka nie dysponuje po prostu zaufanym źródłem, które pozwoliłoby jej potwierdzić autentyczność tego certyfikatu i tożsamość serwera.
Czym różni się certyfikat samopodpisany od darmowego SSL Let's Encrypt?
W osobnych artykułach wyjaśniliśmy już, czym jest certyfikat SSL Let's Encrypt oraz w jaki sposób aktywować go na hostingu SEOHOST.
Przyjmijmy jedną podstawową rzecz. Oba certyfikaty jesteś w stanie uruchomić w panelu DirectAdmin na hostingu SEOHOST i za żaden z nich nie musisz dodatkowo płacić. To ich cecha wspólna. Różnica dotyczy natomiast sposobu potwierdzania tożsamości serwera, z którym nawiązywane jest połączenie.
Jeżeli nie miałeś wcześniej do czynienia z tym zagadnieniem, zachęcamy Cię do zapoznania się z artykułem Czym jest certyfikat SSL i jaką pełni funkcję?. Znajdziesz w nim wyjaśnienie podstawowych zasad szyfrowania połączeń oraz roli certyfikatów w komunikacji między urządzeniem użytkownika a serwerem.
Wracając do tematu, Let's Encrypt jest publicznie zaufanym urzędem certyfikacji, który bezpłatnie wystawia certyfikaty SSL/TLS. Możesz ich używać do zabezpieczania połączeń ze stroną internetową, aplikacjami oraz usługami pocztowymi. Przed wydaniem certyfikatu Let's Encrypt sprawdza, czy osoba ubiegająca się o jego wystawienie ma kontrolę nad wskazaną domeną. Przeglądarki i inne aplikacje rozpoznają łańcuch zaufania prowadzący do tego urzędu certyfikacji, dzięki czemu akceptują poprawnie wystawione i zainstalowane certyfikaty.
W przypadku certyfikatu samopodpisanego w procesie jego tworzenia nie uczestniczy zewnętrzny wystawca. Jeśli chcesz, aby urządzenia korzystające z takiego certyfikatu uznawały go za zaufany, musisz samodzielnie zadbać o odpowiednią konfigurację zaufania. Jest to rozwiązanie stosowane m.in. przez administratorów zamkniętych sieci i środowisk testowych.
| Parametr | Certyfikat samopodpisany | Let's Encrypt |
|---|---|---|
| Koszt wystawienia | Bezpłatny | Bezpłatny |
| Podpis certyfikatu | Własny klucz prywatny | Zaufany urząd certyfikacji (CA) |
| Szyfrowanie połączenia | Tak | Tak |
| Domyślne zaufanie przeglądarek | Nie – wymaga dodatkowej konfiguracji zaufania | Tak, przy poprawnej instalacji |
| Weryfikacja kontroli nad domeną przez CA | Nie | Tak (walidacja DV) |
| Automatyczne odnawianie w DirectAdmin | Nie – obsługa ręczna | Tak, przy aktywnym i prawidłowo działającym ACME |
| Obsługa certyfikatów wildcard | Tak | Tak – wymaga weryfikacji DNS |
| Publiczne strony WWW i sklepy internetowe | Niezalecany | Zalecany |
| Obsługa poczty e-mail | Wymaga dodatkowej konfiguracji zaufania w programie pocztowym | Zalecany, jeśli serwer pocztowy korzysta z tego certyfikatu |
| Środowiska testowe i deweloperskie | Tak | Tak, dla nazw domenowych spełniających wymagania weryfikacyjne |
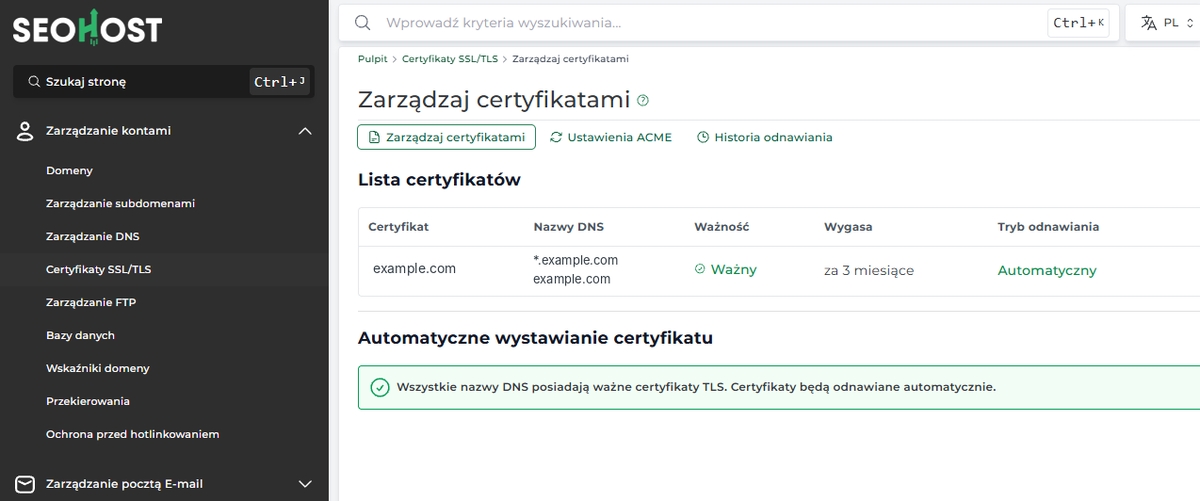
Na hostingu SEOHOST certyfikaty Let's Encrypt są domyślnie wystawiane i odnawiane automatycznie. Jeżeli przypisałeś domenę do usługi hostingowej, prawidłowo ją skonfigurowałeś i nie zmieniałeś ustawień ACME, najprawdopodobniej korzystasz już z takiego certyfikatu. Nie ma potrzeby zastępowania go certyfikatem samopodpisanym.
Kiedy korzystać z certyfikatu samopodpisanego?
Skoro Let's Encrypt jest bezpłatny, a jego obsługa na hostingu nie wymaga ręcznego odnawiania certyfikatu, do czego właściwie potrzebny jest certyfikat samopodpisany? Zainteresują się nim przede wszystkim programiści, administratorzy oraz osoby zarządzające środowiskami, w których dostęp do usług mają wyłącznie upoważnieni użytkownicy i urządzenia.
Certyfikat samopodpisany znajduje zastosowanie m.in. podczas:
- testowania aplikacji internetowych korzystających z protokołu HTTPS,
- konfigurowania usług i urządzeń dostępnych wyłącznie w zamkniętych sieciach,
- przygotowywania lokalnych środowisk deweloperskich,
- generowania klucza prywatnego na potrzeby późniejszego utworzenia żądania podpisania certyfikatu (CSR) w DirectAdmin.
Ten ostatni przypadek jest szczególnie interesujący z punktu widzenia użytkownika hostingu. Certyfikat samopodpisany pełni tutaj funkcję pomocniczą. Na podstawie powiązanego z nim klucza DirectAdmin pozwala przygotować CSR (Certificate Signing Request), czyli żądanie podpisania certyfikatu. Przekazujesz je wybranemu urzędowi certyfikacji, a po otrzymaniu właściwego certyfikatu instalujesz go w miejsce dotychczasowego SSL. Nie oznacza to jednak, że musisz tworzyć certyfikat samopodpisany przed każdą instalacją własnego certyfikatu.
Certyfikat samopodpisany a strona internetowa
Jeżeli prowadzisz blog, sklep internetowy, firmową stronę WWW lub aplikację dostępną dla klientów, pozostań przy certyfikacie wydanym przez zaufany urząd certyfikacji. Zastąpienie Let's Encrypt certyfikatem samopodpisanym sprawi, że użytkownicy odwiedzający witrynę zaczną otrzymywać ostrzeżenia dotyczące bezpieczeństwa połączenia, o ile wcześniej nie skonfigurowali zaufania do tego certyfikatu.
Nie ma tutaj znaczenia, że certyfikat samopodpisany jest ważny przez kilka lat. Długi okres ważności nie zastępuje weryfikacji tożsamości serwera ani zaufania do wystawcy.
Certyfikat samopodpisany a poczta e-mail
Z certyfikatów SSL/TLS korzystają również programy pocztowe, nawiązując szyfrowane połączenia z serwerami poczty przychodzącej (IMAP, POP3) i wychodzącej (SMTP). Jeśli serwer pocztowy przedstawia aplikacji certyfikat samopodpisany, program pocztowy domyślnie mu nie zaufa. W zależności od aplikacji oraz jej ustawień pojawi się ostrzeżenie lub połączenie zostanie odrzucone.
Pamiętaj jednak, że certyfikat obsługujący Twoją stronę WWW nie musi być jednocześnie certyfikatem używanym przez serwer pocztowy. Znaczenie ma tutaj nazwa serwera wpisana w konfiguracji programu pocztowego i to, jaki certyfikat dana usługa przedstawia podczas nawiązywania połączenia.
Czy potrzebujesz certyfikatu samopodpisanego? Jeśli korzystasz z hostingu SEOHOST przede wszystkim w celu prowadzenia strony internetowej i obsługi poczty e-mail, nie musisz interesować się dodatkową instalacją certyfikatów samopodpisanych. Do codziennego korzystania z tych usług wybieraj certyfikaty wydawane przez zaufane urzędy certyfikacji.
Jak utworzyć certyfikat samopodpisany w DirectAdmin?
Certyfikat samopodpisany wygenerujesz bezpośrednio na hostingu SEOHOST. Nie potrzebujesz dodatkowego oprogramowania ani konta w zewnętrznym urzędzie certyfikacji.
- Zaloguj się do panelu DirectAdmin.
- Wybierz domenę, dla której chcesz utworzyć certyfikat.
- W menu po lewej stronie ekranu przejdź do sekcji Zarządzanie kontami > Certyfikaty SSL/TLS.
- Otwórz zakładkę Zarządzaj certyfikatami.
W sekcji Nazwy DNS bez certyfikatu TLS odszukaj nazwę domeny lub hosta, dla którego chcesz wygenerować certyfikat. Kliknij przycisk oznaczony trzema kropkami, a następnie wybierz opcję Utwórz samopodpisany certyfikat.
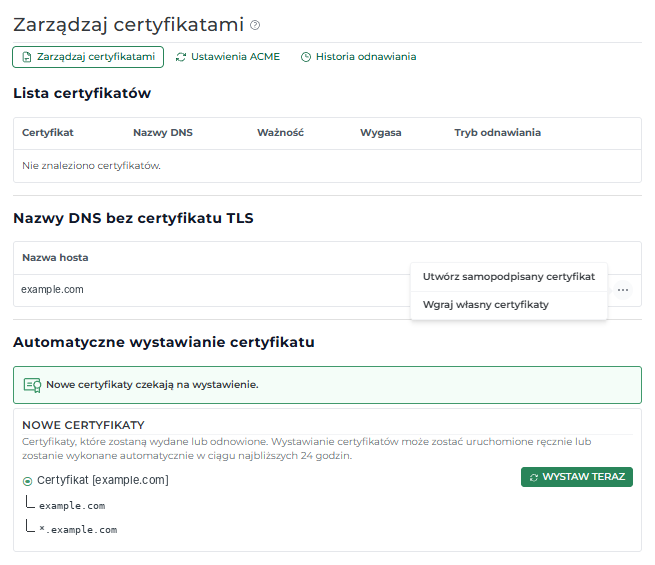
Jeżeli domena posiada już aktywny certyfikat Let's Encrypt, nie znajdziesz jej na liście nazw DNS bez certyfikatu TLS. Poniższa procedura dotyczy domeny lub nazwy hosta, dla której nie został jeszcze zainstalowany certyfikat. Nie usuwaj działającego SSL wyłącznie po to, aby przetestować funkcję tworzenia certyfikatu samopodpisanego.
Konfiguracja certyfikatu samopodpisanego
DirectAdmin wyświetli formularz Utwórz samopodpisany certyfikat. Na tym etapie określisz jego parametry:
- Nazwy DNS - nazwy domenowe, dla których zostanie wygenerowany certyfikat.
- Typ klucza - rodzaj i rozmiar klucza wykorzystywanego przez certyfikat TLS, np. RSA 4096 lub ECDSA P-256. Dobierz go do wymagań aplikacji lub środowiska, w którym będziesz korzystać z certyfikatu.
- Certyfikat wildcard - zaznacz tę opcję, jeśli certyfikat ma obejmować również subdomeny pierwszego poziomu, np.
*.example.com. - Dodaj do listy pominiętych ACME - zaznaczenie tej opcji zapobiega zastąpieniu certyfikatu samopodpisanego certyfikatem wystawionym automatycznie, np. przez Let's Encrypt.
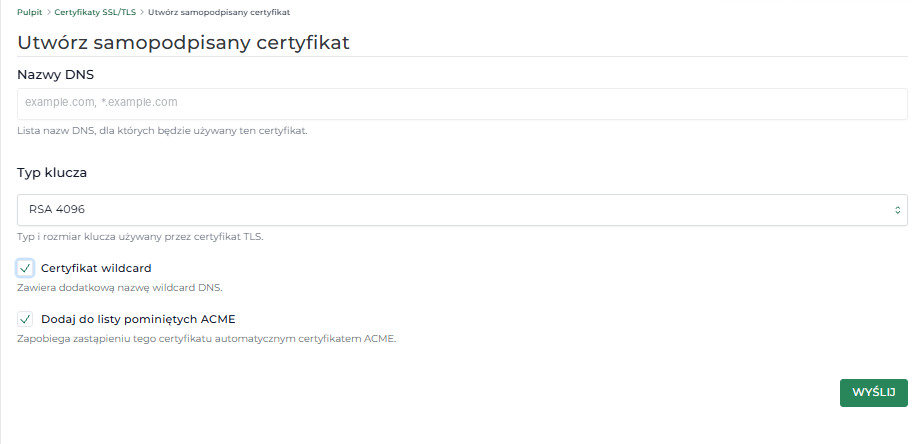
Po określeniu parametrów kliknij przycisk Wyślij. DirectAdmin wygeneruje certyfikat wraz z odpowiadającym mu kluczem prywatnym.
Wróć do zakładki Zarządzaj certyfikatami. Na liście zobaczysz nowy certyfikat, oznaczony jako Self-signed, oraz informacje o jego ważności i sposobie odnawiania.
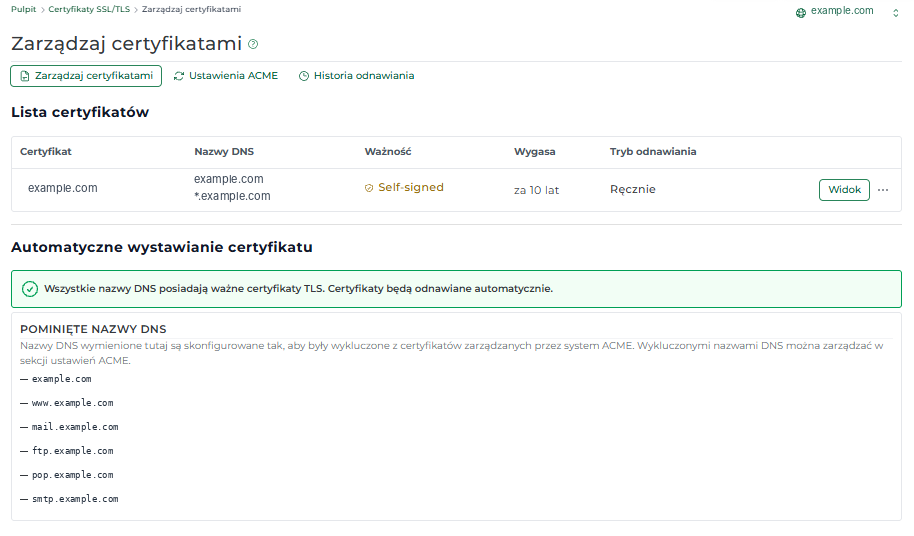
Jeżeli podczas generowania certyfikatu zaznaczyłeś opcję dodania do listy pominiętych ACME, poniżej zobaczysz również nazwy DNS wyłączone z automatycznego wystawiania certyfikatów.
Jak sprawdzić parametry certyfikatu samopodpisanego?
Kliknij przycisk Widok znajdujący się obok certyfikatu. DirectAdmin wyświetli jego zawartość, klucz prywatny, datę wystawienia, termin wygaśnięcia oraz nazwy DNS objęte certyfikatem. Z tego miejsca możesz również skopiować lub pobrać poszczególne elementy.
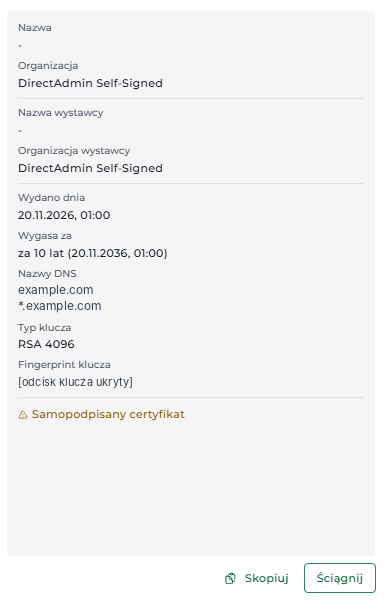
W prezentowanym przykładzie DirectAdmin wygenerował certyfikat z okresem ważności wynoszącym 10 lat. Tak długi termin nie oznacza jednak, że certyfikat będzie przez ten czas automatycznie uznawany za zaufany przez przeglądarki internetowe.
Certyfikat samopodpisany a automatyczne odnawianie SSL. Jeżeli w tabeli certyfikatów widnieje tryb odnawiania Ręcznie, a objęte certyfikatem nazwy DNS znajdują się na liście pominiętych ACME, DirectAdmin nie będzie automatycznie odnawiał tego certyfikatu za pomocą Let's Encrypt. Zwróć na to uwagę nawet wtedy, gdy panel wyświetla ogólny zielony komunikat dotyczący automatycznego odnawiania certyfikatów.
Jak powrócić do certyfikatu Let's Encrypt?
Jeżeli certyfikat samopodpisany nie jest Ci już potrzebny, możesz go usunąć i przywrócić automatyczne wystawianie bezpłatnych certyfikatów Let's Encrypt. W tym celu wróć do zakładki Zarządzaj certyfikatami.
- Rozwiń menu oznaczone trzema kropkami obok certyfikatu samopodpisanego.
- Wybierz opcję Usuń.
- Podczas potwierdzania operacji pozostaw zaznaczoną opcję Usuń z listy pominiętych obiektów ACME.
- Przejdź do zakładki Ustawienia ACME i upewnij się, że opcja Włącz ACME jest zaznaczona, a dostawcą certyfikatów jest Let's Encrypt.
- Wróć do listy certyfikatów i kliknij przycisk Wystaw teraz, jeśli panel informuje o certyfikatach oczekujących na wystawienie.
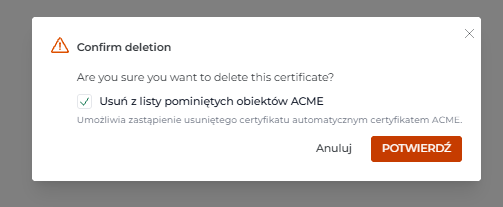
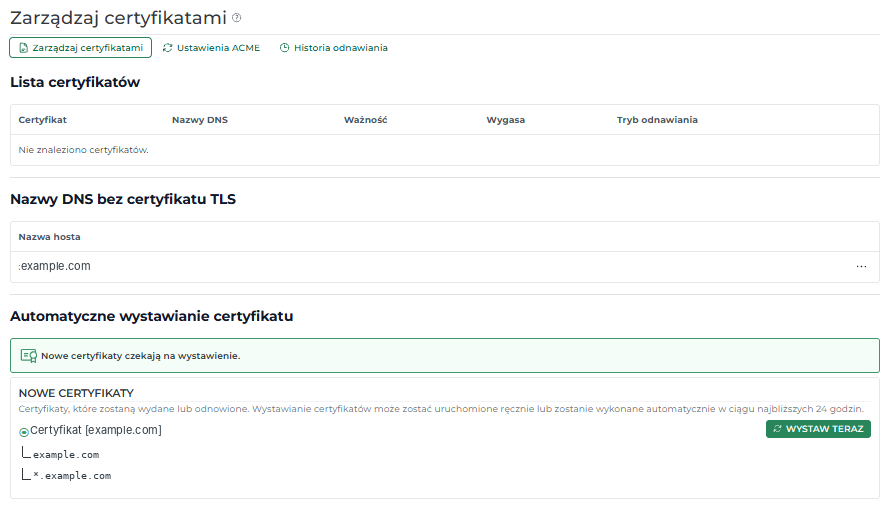
Po usunięciu certyfikatu samopodpisanego, a przed wystawieniem nowego, połączenia HTTPS nie muszą działać prawidłowo. Jeśli przeprowadzasz tę operację na działającej witrynie, uwzględnij możliwość wystąpienia przerwy w obsłudze HTTPS.
Jeżeli przycisk Wystaw teraz nie jest dostępny lub pojawiają się problemy z weryfikacją domeny, skorzystaj z naszej instrukcji aktywacji darmowego certyfikatu SSL Let's Encrypt.
Certyfikaty SSL w DirectAdmin - dodatkowe instrukcje
Tworzenie certyfikatów samopodpisanych to jedna z funkcji dostępnych w module zarządzania SSL/TLS w DirectAdmin. Wszystkie szczegółowe informacje dotyczące instalacji, konfiguracji i obsługi certyfikatów SSL na hostingu SEOHOST znajdziesz również w dedykowanych artykułach naszej bazy wiedzy:
- Jak zarządzać certyfikatami SSL/TLS w DirectAdmin? - poznaj dostępne funkcje panelu, sprawdź ważność certyfikatów, dowiedz się, jak pobierać ich zawartość i zarządzać odnowieniami.
- Jak aktywować darmowy certyfikat SSL Let's Encrypt? - sprawdź działanie automatycznego wystawiania certyfikatów, ustawienia ACME oraz sposób postępowania w przypadku problemów z SSL.
- Jak zainstalować certyfikat SSL w DirectAdmin? - dowiedz się, jak przygotować i wgrać własny certyfikat SSL, klucz prywatny oraz certyfikaty pośrednie CA.
Potrzebujesz certyfikatu SSL dla swojej strony WWW? Na hostingu SEOHOST korzystasz z bezpłatnych certyfikatów Let's Encrypt z automatycznym odnawianiem. Możesz również samodzielnie zainstalować certyfikat otrzymany od innego wystawcy. Jeżeli potrzebujesz pomocy przy konfiguracji SSL, skontaktuj się z naszym zespołem wsparcia technicznego lub zamów instalację certyfikatu SSL.