

Pod koniec września informowaliśmy o krytycznej aktualizacji WordPress 7.1.2, która usuwała podatność umożliwiającą w określonych warunkach zdalne wykonanie kodu PHP. Zaledwie dwa tygodnie później, 6 października 2026 roku, udostępniono WordPress 7.1.3. Nowe wydanie zawiera 7 poprawek bezpieczeństwa i 4 poprawki błędów w działaniu systemu. Usunięto między innymi podatności XSS, lukę SQL Injection, możliwość odczytywania komentarzy z prywatnych wpisów bez logowania oraz błąd pozwalający zakłócić działanie strony. Zmiany obejmują również mechanizmy uprawnień użytkowników i obsługę zdarzeń WordPressa.
WordPress zaleca niezwłoczną instalację wersji 7.1.3. Aktualizacja usuwa znane podatności, które mogą zagrażać bezpieczeństwu stron internetowych. Jeżeli korzystasz z WordPressa, sprawdź aktualną wersję systemu w panelu administracyjnym.
Na hostingu SEOHOST Twoją stronę chroni również Monarx Security. System działa po stronie serwera i zapewnia dodatkową ochronę przed malware oraz określonymi próbami ataków. Nie korzystasz jeszcze z SEOHOST? Wybierz bezpieczny hosting na dyskach NVMe z LiteSpeed i ochroną Monarx.
WordPress 7.1.3 – jakie podatności zostały usunięte?
W najnowszej aktualizacji poprawiono siedem błędów bezpieczeństwa występujących w różnych komponentach WordPressa. Problemy dotyczyły zarówno funkcji dostępnych dla niezalogowanych użytkowników, jak i mechanizmów wykorzystywanych przez autorów treści oraz administratorów witryn.
Lista poprawek bezpieczeństwa w WordPress 7.1.3:
- Stored XSS w panelu komentarzy – odpowiednio przygotowany komentarz oczekujący na moderację mógł doprowadzić do wykonania złośliwego skryptu w przeglądarce użytkownika przeglądającego komentarze.
- SQL Injection w eksporcie WXR – usunięto podatność typu second-order SQL Injection, dotyczącą sposobu przetwarzania wcześniej zapisanych danych podczas eksportowania treści WordPressa.
- Nieautoryzowany dostęp do komentarzy – wykryty błąd pozwalał niezalogowanym użytkownikom odczytywać komentarze przypisane do prywatnych i nieopublikowanych wpisów.
- Denial of Service (DoS) – poprawiono problem w metodzie
WP_Http::make_absolute_url(), który pozwalał zakłócić działanie aplikacji. - XSS w materiałach osadzanych z Imgur – usunięto podatność związaną z obsługą zewnętrznych treści, które mogły zawierać złośliwy kod.
- Nieprawidłowe uprawnienia autorów – poprawiono mechanizm pozwalający użytkownikom z rolą autora przypinać wpisy pomimo braku odpowiednich uprawnień.
- Kolizje nazw akcji WordPressa – usunięto problem związany z możliwością spreparowania parametrów przekazywanych do hooka
{status}_{type}, co mogło prowadzić do wywołania niewłaściwych procedur.
Oprócz siedmiu poprawek bezpieczeństwa wydanie 7.1.3 zawiera 4 poprawki błędów w działaniu WordPress Core. Jest to więc aktualizacja łącząca usunięcie podatności z pracami konserwacyjnymi nad stabilnością oprogramowania.
Jakie zagrożenia stwarzały wykryte błędy?
Najważniejsze problemy dotyczą bezpieczeństwa danych oraz sposobu przetwarzania treści przesyłanych do WordPressa.
- Przykładowo podatność: Stored XSS pozwala na zapisanie złośliwego skryptu w aplikacji i jego późniejsze wykonanie w przeglądarce innego użytkownika. W przypadku WordPressa 7.1.3 taki scenariusz był związany z obsługą komentarzy oczekujących na moderację.
Osobną kategorią jest second-order SQL Injection. W tym przypadku niebezpieczne dane trafiają najpierw do aplikacji, a dopiero podczas późniejszej operacji mogą wpłynąć na sposób wykonywania zapytania SQL. Poprawka dotyczy mechanizmu WXR służącego do eksportowania treści. Wykryto również błąd kontroli dostępu, przez który komentarze pod niepublicznymi wpisami mogły zostać ujawnione osobom niezalogowanym.
Nie każda z tych podatności pozwala na bezpośrednie przejęcie strony. Pamiętaj jednak, że nieaktualizowana witryna pozostaje jednak narażona na wykorzystanie znanych błędów, dla których przygotowano już poprawki.
Masz włączone automatyczne aktualizacje WordPressa? W takim przypadku instalacja wersji 7.1.3 powinna rozpocząć się automatycznie, o ile konfiguracja strony obsługuje aktualizacje w tle. Sprawdź mimo to numer wersji w sekcji Kokpit → Aktualizacje. Automatyczne aktualizacje mogą być wyłączone lub ograniczone przez ustawienia instalacji.
Czy WordPress 7.1.3 jest krytyczną aktualizacją bezpieczeństwa?
WordPress 7.1.3 jest oficjalną aktualizacją bezpieczeństwa i konserwacyjną (Maintenance and Security Release). W odróżnieniu od poprzedniej wersji 7.1.2, która usuwała podatność sklasyfikowaną jako krytyczna, najnowsze wydanie zawiera siedem odrębnych poprawek dotyczących różnych mechanizmów systemu. Sam komunikat WordPressa nie określa całego wydania jako krytycznego, jednak jednoznacznie zaleca jego niezwłoczną instalację.
Poprawki bezpieczeństwa również dla starszych wersji WordPressa
Poprawki przygotowywane są także dla starszych gałęzi WordPressa, w tym wydań 7.0, 6.9, 6.8 i wcześniejszych. Zespół WordPressa zapowiedział ich przenoszenie do kwalifikujących się wersji aż do gałęzi 4.7, przy czym poszczególne aktualizacje udostępniane są stopniowo. Właściciele starszych instalacji powinni sprawdzać dostępność poprawek przeznaczonych dla używanej wersji. WordPress przypomina jednocześnie, że pełne aktywne wsparcie otrzymuje wyłącznie najnowsze wydanie systemu.
Szczegóły znajdują się w oficjalnym komunikacie WordPress 7.1.3.
Jak zaktualizować WordPress do wersji 7.1.3?
Instalację najnowszej wersji WordPressa przeprowadzisz bezpośrednio z panelu administracyjnego. Przed ręczną aktualizacją przygotuj kopię zapasową plików oraz bazy danych.
- Zaloguj się do panelu WordPress pod adresem swojej strony zakończonym
/wp-admin/. - W menu administratora przejdź do sekcji Kokpit → Aktualizacje.
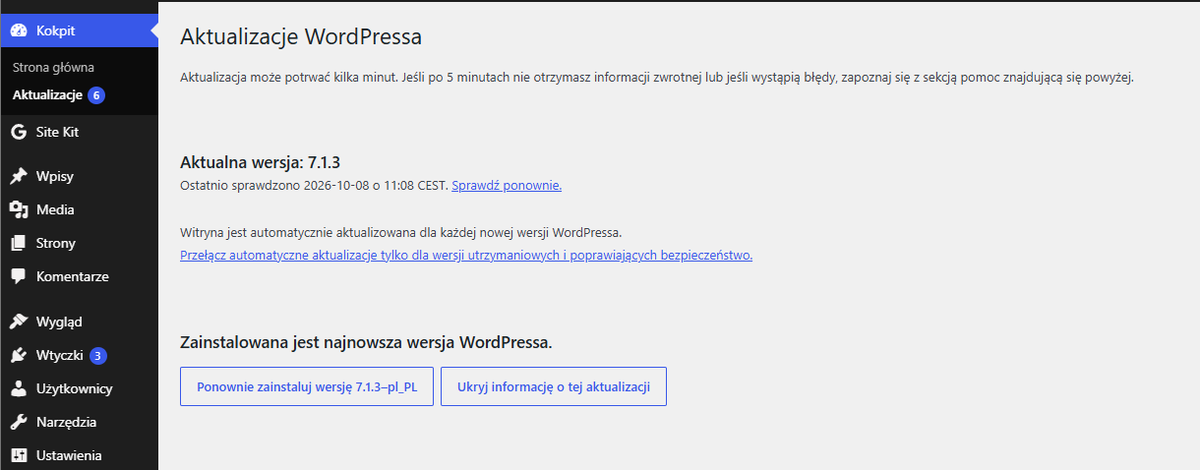
- Jeżeli dostępna jest wersja 7.1.3, kliknij Zaktualizuj teraz i poczekaj na zakończenie instalacji.
- Sprawdź numer wersji WordPressa oraz działanie strony, w szczególności formularzy, logowania i najważniejszych funkcji.
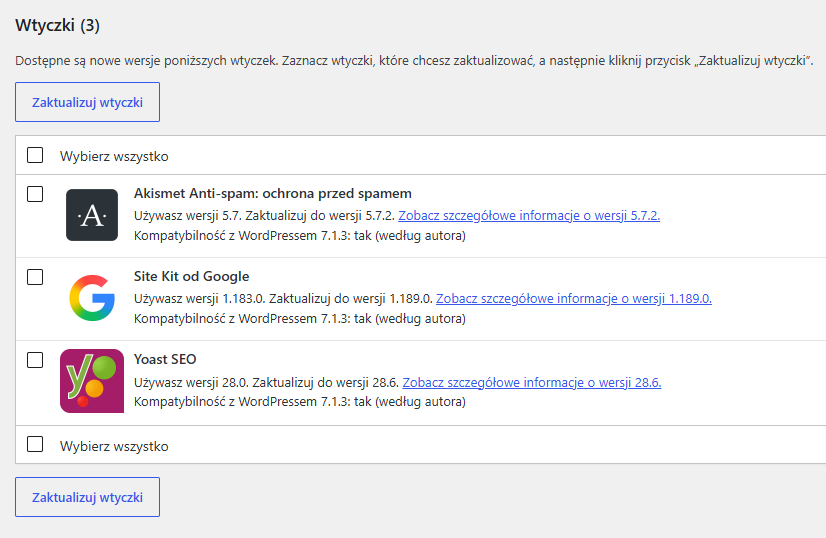
Po aktualizacji sprawdź również dostępność nowych wersji wtyczek i motywów. Podatności w rozszerzeniach pozostają odrębnym zagrożeniem, niezależnie od wersji samego WordPress Core. Jeżeli korzystasz z SEOHOST, instalacjami i kopiami zapasowymi możesz zarządzać także przez Softaculous.
Hosting WordPress z ochroną Monarx
Aktualizacje WordPressa eliminują znane błędy w kodzie systemu, ale nie zastępują ochrony serwera. Próby wykorzystania podatności, złośliwe skrypty PHP oraz nieautoryzowane zmiany w plikach strony wymagają dodatkowych mechanizmów zabezpieczających.
Na hostingu SEOHOST wykorzystujemy Monarx Security, który działa bezpośrednio po stronie infrastruktury serwerowej. System łączy skanowanie plików i ochronę przed malware z mechanizmami monitorującymi wykonywanie aplikacji PHP oraz filtrującymi określony złośliwy ruch. Więcej informacji znajdziesz w artykule Monarx – ochrona przed malware na hostingu SEOHOST.
Nasze usługi hostingowe wykorzystują dyski NVMe, serwer LiteSpeed, bezpłatne certyfikaty SSL oraz ochronę Monarx. Użytkownicy mają również dostęp do narzędzi pozwalających zarządzać instalacjami WordPressa i kopiami zapasowymi.
Zadbaj o bezpieczeństwo swojej strony WordPress. Wybierz hosting SEOHOST z ochroną Monarx lub przenieś obecną stronę, korzystając z bezpłatnej migracji do SEOHOST.

Komentarze