
Użytkownicy jednej z najpopularniejszych wtyczek SEO do WordPressa powinni niezwłocznie sprawdzić jej wersję. Producent Rank Math poinformował o poważnym incydencie bezpieczeństwa, w wyniku którego część użytkowników płatnej wersji Rank Math PRO 3.0.123 otrzymała aktualizację zawierającą złośliwe oprogramowanie. Zagrożenie mogło dotyczyć również stron korzystających z automatycznych aktualizacji wtyczek. Producent udostępnił już bezpieczną wersję 3.0.124.
- Zainfekowana aktualizacja Rank Math PRO
- Jak sprawdzić i zaktualizować Rank Math PRO?
- Aktualizacje i bezpieczeństwo stron WordPress
Ważne: Incydent dotyczył wyłącznie części pakietów Rank Math PRO 3.0.123. Bezpłatna wersja Rank Math SEO nie została objęta zagrożeniem. Szczegółowe informacje o incydencie, jego skutkach oraz zalecanych działaniach znajdziesz w oficjalnym komunikacie producenta Rank Math.
Zainfekowana aktualizacja Rank Math PRO
Zgodnie z oficjalnym komunikatem Rank Math zainfekowane pakiety wtyczki były rozpowszechniane od 15 października 2026 roku, godz. 22:02, do 16 października, godz. 09:12 czasu polskiego. Przez 11 godzin i 10 minut użytkownicy pobierający lub aktualizujący Rank Math PRO mogli otrzymać pliki zawierające malware.
Był to tzw. atak na łańcuch dostaw oprogramowania (supply chain attack). Złośliwy kod trafił do części użytkowników za pośrednictwem oficjalnego kanału dystrybucji wtyczki, a nie z nieznanych źródeł.
Według ekspertów Wordfence zainfekowane oprogramowanie mogło umożliwić atakującym przejęcie kontroli nad witryną, utworzenie dodatkowych kont administratorów oraz uzyskanie dostępu do poufnych danych. Zagrożenie oznaczono identyfikatorem CVE-2026-111862 i oceniono na 9,8/10 w skali CVSS, co odpowiada krytycznemu poziomowi zagrożenia.
Jak sprawdzić i zaktualizować Rank Math PRO?
Producent usunął zainfekowane pliki i 16 października udostępnił czystą wersję Rank Math PRO 3.0.124. Administratorzy korzystający z płatnej edycji powinni sprawdzić numer zainstalowanej wersji oraz historię aktualizacji.
Jeżeli korzystasz z Rank Math PRO:
- Zaloguj się do panelu WordPress i przejdź do sekcji Wtyczki → Zainstalowane wtyczki.
- Sprawdź numer wersji Rank Math PRO. Jeśli korzystasz ze starszego wydania, zainstaluj najnowszą bezpieczną wersję z oficjalnego źródła.
- Zweryfikuj, czy wersja 3.0.123 została pobrana lub uruchomiona między 15 a 16 października w podanym przedziale czasowym.
- Jeżeli na stronie uruchomiono zainfekowany pakiet, przeprowadź kontrolę bezpieczeństwa całej instalacji WordPress.
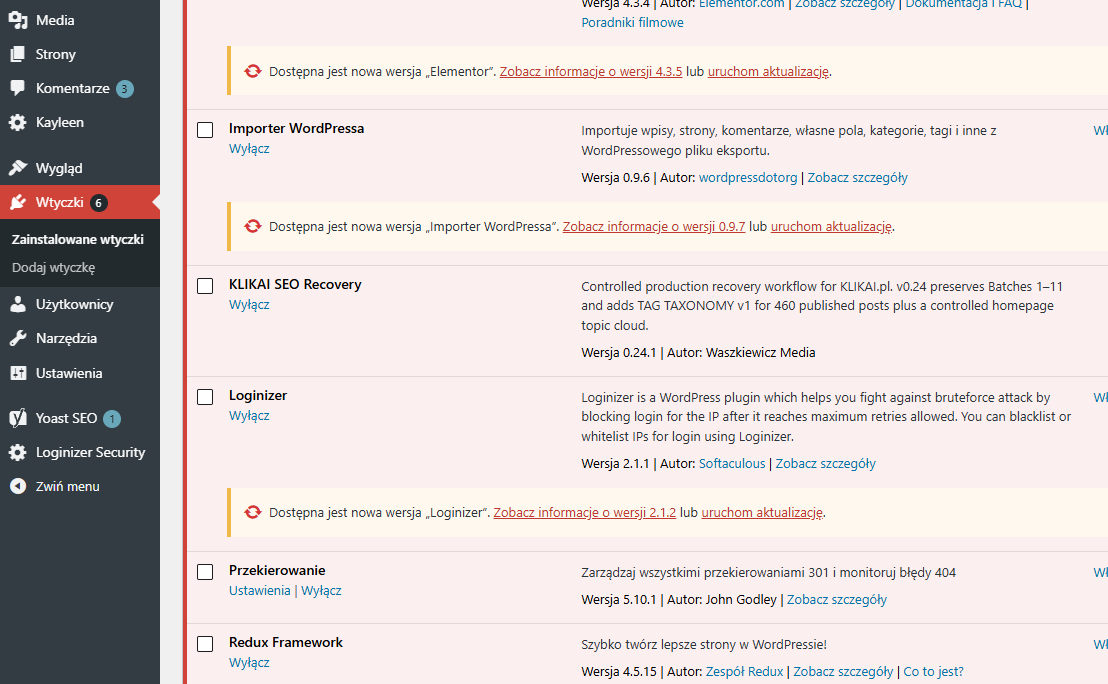
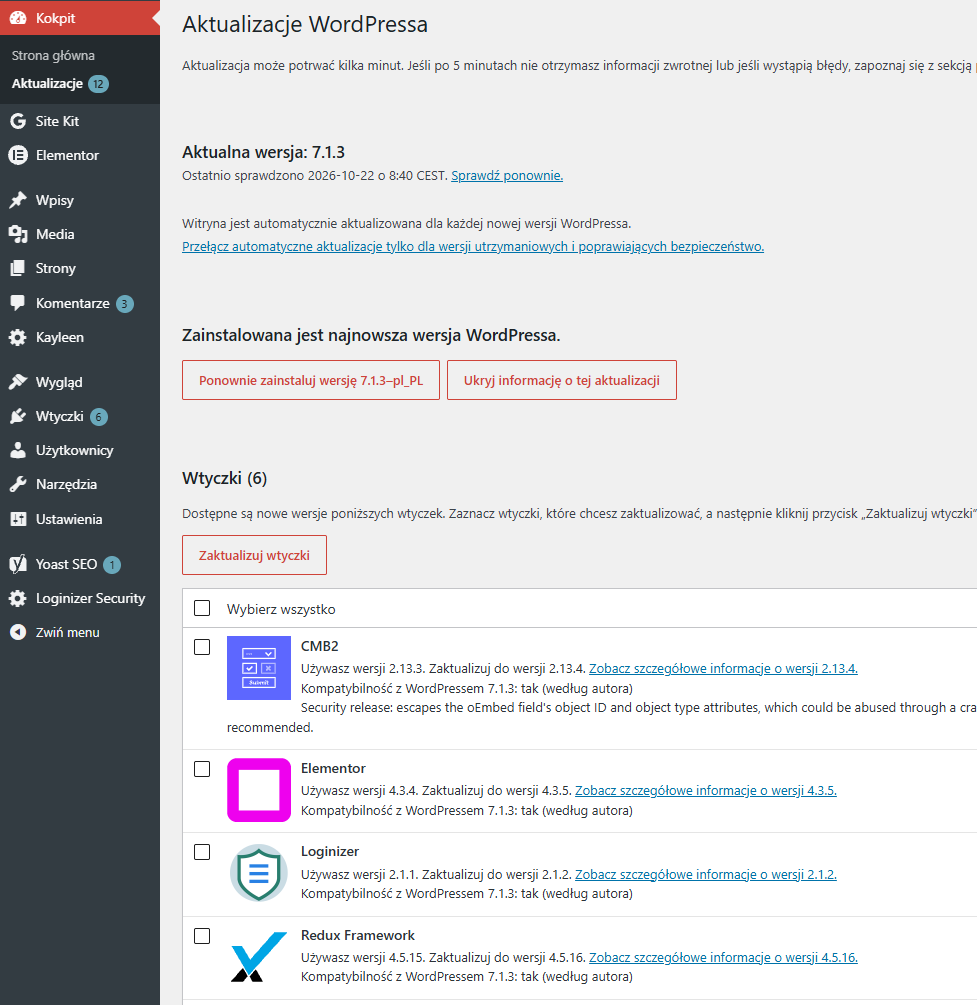
Informacje o dostępnych aktualizacjach znajdziesz również w sekcji Kokpit → Aktualizacje. Sprawdzisz tam aktualizacje WordPressa, wtyczek oraz motywów.
Uwaga! Sama aktualizacja do Rank Math PRO 3.0.124 nie gwarantuje usunięcia skutków wcześniejszej infekcji. Malware mogło pozostawić dodatkowe pliki, konta administratorów i mechanizmy umożliwiające ponowny dostęp do strony. Producent zaleca przywrócenie zainfekowanej witryny z kopii zapasowej wykonanej przed 15 października, godz. 22:02 czasu polskiego, oraz zmianę danych dostępowych.
Zapoznaj się z instrukcją przywracania kopii zapasowej plików i baz danych. Przed przywróceniem starszej kopii zabezpiecz bieżące dane i zmiany wprowadzone na stronie po dacie jej wykonania. Jeżeli nie dysponujesz czystą kopią, konieczne jest kompleksowe oczyszczenie instalacji.
Aktualizacje i bezpieczeństwo stron WordPress
Incydent Rank Math przypomina, że nawet popularne i regularnie aktualizowane rozszerzenia nie są całkowicie odporne na zagrożenia. Dlatego oprócz aktualizacji WordPressa, motywów i wtyczek należy zadbać o kopie zapasowe, kontrolę uprawnień użytkowników oraz dodatkowe zabezpieczenia serwera.
Więcej informacji na ten temat znajdziesz w naszych poradnikach: Automatyczne aktualizacje WordPressa – zalety i wady oraz Bezpieczeństwo WordPressa – jak o nie zadbać?. Regularnie publikujemy również przeglądy krytycznych luk w WordPressie, WooCommerce i innych systemach CMS.
Bezpieczny i szybki hosting WordPress w SEOHOST. Na naszych serwerach stosujemy wielowarstwowe zabezpieczenia, w tym ModSecurity oraz Monarx Security, który pomaga wykrywać i blokować złośliwe oprogramowanie. W standardzie oferujemy również szybkie dyski NVMe, LiteSpeed Web Server i Redis. Sprawdź ofertę hostingu SEOHOST, a jeśli posiadasz już stronę u innego dostawcy, skorzystaj z bezpłatnej migracji do SEOHOST.
Zachęcamy również do regularnego odwiedzania działu Aktualności SEOHOST, w którym informujemy o ważnych aktualizacjach WordPressa, wykrytych lukach bezpieczeństwa i wydarzeniach z branży hostingowej.
Komentarze