

Monarx w SEOHOST – jak działa ochrona przed malware?
Strona internetowa działająca przez całą dobę jest dostępna nie tylko dla użytkowników, ale również dla botów, automatycznych skanerów i narzędzi wyszukujących podatne aplikacje. W SEOHOST wdrożyliśmy Monarx Security – zaawansowany system ochrony przed malware działający bezpośrednio na poziomie serwera. Rozwiązanie analizuje pliki, aktywność aplikacji PHP oraz część ruchu docierającego do chronionego środowiska. Wykrywa złośliwe oprogramowanie, pomaga blokować próby ataków i automatycznie reaguje na rozpoznane zagrożenia.
Monarx działa automatycznie i nie wymaga instalowania dodatkowego programu ani ręcznego uruchamiania skanowania. Jako klient SEOHOST otrzymujesz dostęp do panelu, w którym sprawdzisz stan ochrony, wykrycia malware i informacje o zablokowanych zdarzeniach. Poniżej wyjaśniamy, jak działają poszczególne mechanizmy, gdzie znaleźć panel w DirectAdmin i jak interpretować prezentowane informacje.
- Czym jest Monarx Security?
- Jak działa ochrona Monarx w SEOHOST?
- Jak przejść do panelu Monarx Security?
- Co zobaczysz w panelu Monarx Security?
- Przed jakimi zagrożeniami chroni Monarx?
- Czy Monarx chroni tylko CMS WordPress?
- Monarx nie zastępuje aktualizacji i dobrych praktyk
- Poznaj pozostałe poradniki Monarx Security
Czym jest Monarx Security?
Monarx Security to system ochrony przed malware działający na poziomie serwera. Jego podstawowe mechanizmy są częścią środowiska hostingowego. Jest to inne podejście niż zabezpieczanie WordPressa wyłącznie za pomocą wtyczki instalowanej bezpośrednio w CMS-ie. Wtyczka jest kolejnym elementem aplikacji, który również wymaga aktualizacji i prawidłowej konfiguracji.
Monarx działa natomiast niezależnie od samego CMS-a i nie wymaga od właściciela strony pamiętania o ręcznym uruchamianiu skanowania. Jego mechanizmy pracują po stronie hostingu, analizując określone elementy chronionego środowiska.
System nie opiera wykrywania wyłącznie na statycznej zawartości pliku lub jego znanej sygnaturze. Analizuje również zachowanie kodu oraz aktywność obserwowaną w chronionym środowisku. Ma to szczególne znaczenie w przypadku współczesnego malware, którego kod bywa zaciemniany, modyfikowany albo dołączany do prawidłowych plików strony.
W ramach Monarx na hostingu SEOHOST działa również Active Protection, czyli mechanizm automatycznej reakcji na wykryte zagrożenia. Jeżeli plik zostanie jednoznacznie rozpoznany jako złośliwy, system nie musi ograniczać się do zapisania informacji w raporcie – może automatycznie wykonać odpowiednie działanie naprawcze.
Co dokładnie obejmuje skanowanie? Zakres ochrony plików, informacje dotyczące baz danych, poczty oraz granice poszczególnych mechanizmów opisaliśmy w artykule Co obejmuje ochrona Monarx i czego nie skanuje?.
Jak działa ochrona Monarx w SEOHOST?
Ochrona nie opiera się na jednym skanerze. W aktualnej konfiguracji SEOHOST działają trzy główne mechanizmy Monarx, które pracują na różnych etapach i wzajemnie się uzupełniają.
| Mechanizm | Za co odpowiada? |
|---|---|
| Antivirus + Active Protection | Analizuje pliki znajdujące się na serwerze i może automatycznie reagować na wykryte malware. |
| ThreatShield | Obserwuje wykonywanie aplikacji PHP i może zatrzymywać złośliwe żądania podczas działania strony. |
| SmartWAF | Działa na warstwie sieciowej i pomaga blokować ruch pochodzący m.in. ze znanych złośliwych źródeł. |
Próba ataku może więc zostać zatrzymana jeszcze zanim dotrze do aplikacji, podczas wykonywania kodu PHP albo poprzez wykrycie złośliwego pliku znajdującego się już na serwerze. Każdy z tych przypadków wygląda inaczej również z punktu widzenia informacji prezentowanych klientowi w panelu.
Poszczególne mechanizmy mają określony zakres działania. Monarx nie wykonuje np. standardowego skanowania rekordów działających baz danych ani wiadomości przesyłanych przez protokoły pocztowe SMTP, IMAP i POP3. Nie oznacza to jednak, że system nie reaguje na próby ataków wykorzystujących aplikację PHP do uzyskania dostępu do danych.
Jak przejść do panelu Monarx Security?
Panel Monarx Security znajdziesz bezpośrednio w DirectAdmin. Po zalogowaniu do panelu hostingowego SEOHOST rozwiń sekcję Dodatkowe funkcje, a następnie wybierz pozycję Monarx Security.
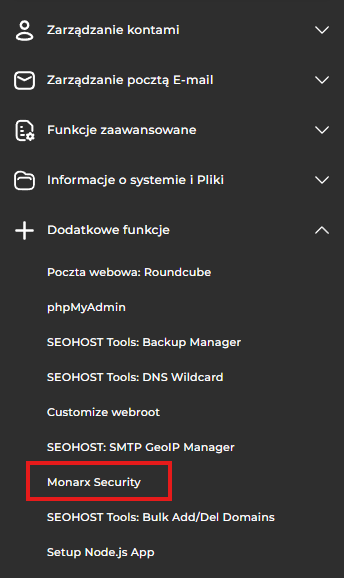
Nie musisz zakładać osobnego konta w Monarx ani instalować dodatkowego programu. Widok udostępniony w DirectAdminie służy przede wszystkim do sprawdzania aktualnego stanu ochrony oraz zdarzeń zarejestrowanych dla Twoich stron.
Co zobaczysz w panelu Monarx Security?
Główny widok został podzielony na dwa podstawowe obszary. Po lewej znajduje się Malware Scanner, czyli informacja o wyniku skanowania plików. Po prawej prezentowane są dane z ThreatShield, w tym liczba zarejestrowanych zdarzeń, wykres aktywności oraz najczęściej występujące rodzaje wykrywanego ruchu.
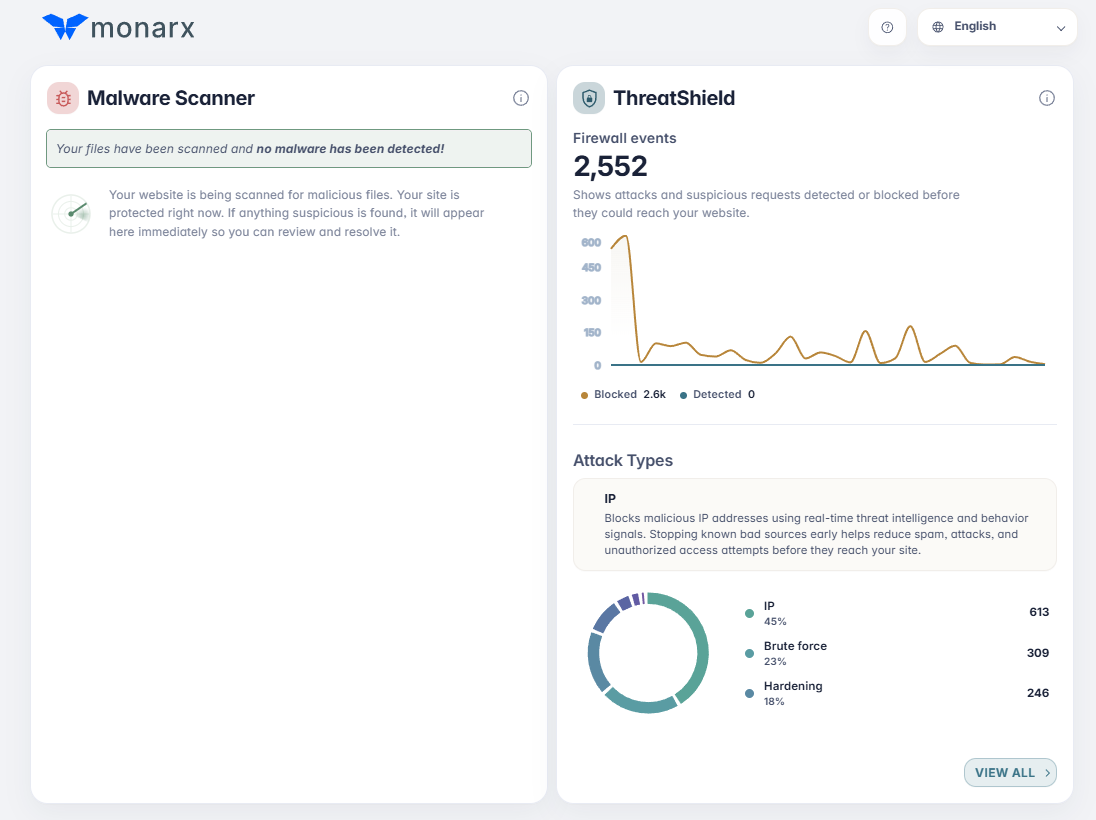
Malware Scanner
Jeżeli skaner nie znalazł malware, zobaczysz komunikat potwierdzający, że pliki zostały sprawdzone i nie wykryto złośliwego oprogramowania. W przypadku wykrycia zagrożenia informacje dotyczące pliku pojawią się właśnie w tej części panelu.
Warto zwrócić uwagę na różnicę pomiędzy wykryciem malware w pliku a zdarzeniami prezentowanymi przez ThreatShield. To nie są dwa sposoby przedstawienia tego samego problemu.
ThreatShield i Firewall Events
ThreatShield pokazuje aktywność związaną z żądaniami docierającymi do aplikacji. W panelu możesz zobaczyć liczbę zdarzeń, ich rozkład w czasie oraz przykładowe typy, takie jak IP, Brute force, Hardening czy inne mechanizmy, które zareagowały na określony rodzaj ruchu.
Przycisk VIEW ALL pozwala przejść do bardziej szczegółowej listy i sprawdzić m.in. domenę, adres URL, źródłowy adres IP, liczbę wystąpień oraz status konkretnego zdarzenia.
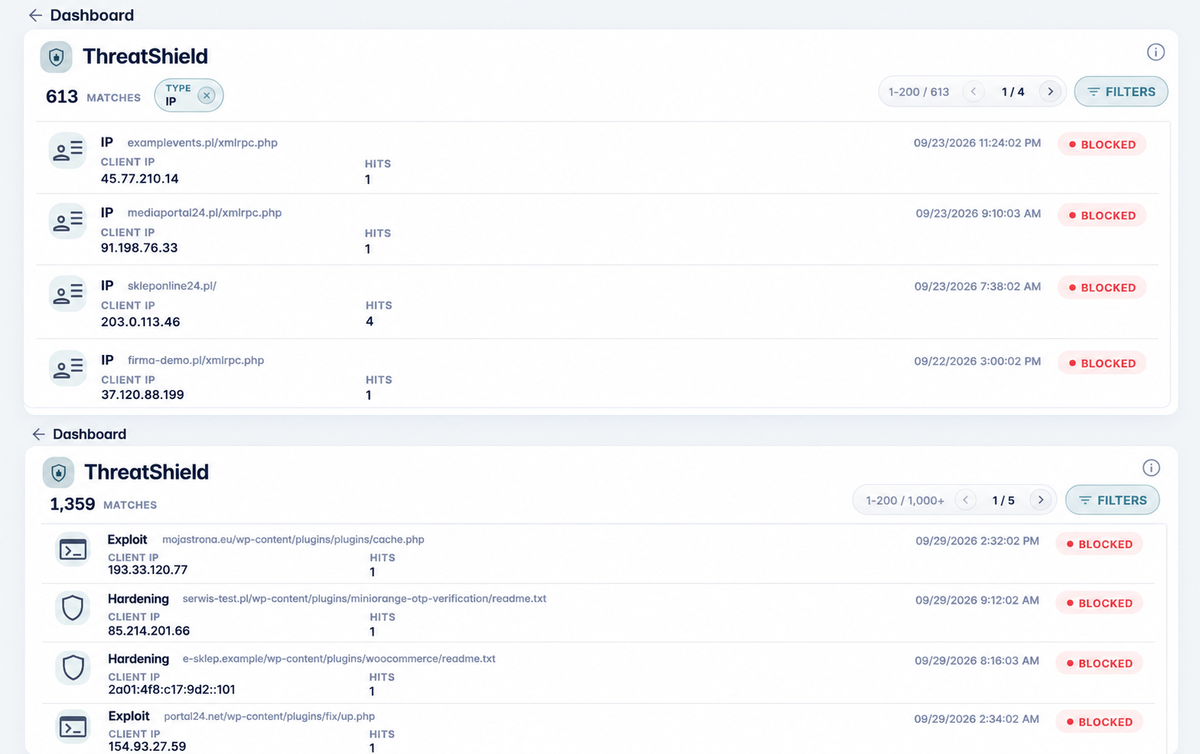
Duża liczba zablokowanych zdarzeń nie oznacza dużej liczby infekcji. Jeżeli widzisz setki lub tysiące wpisów oznaczonych jako BLOCKED, w wielu przypadkach jest to informacja o niepożądanym ruchu, który został rozpoznany i zatrzymany przez system. Znaczenie statusów oraz sytuacje, w których warto skontaktować się z supportem, opisaliśmy szerzej w artykule Co oznaczają zdarzenia i blokady widoczne w Monarx?.
Przed jakimi zagrożeniami chroni Monarx?
Złośliwe oprogramowanie umieszczone na stronie nie zawsze powoduje natychmiastową awarię albo widoczną zmianę jej wyglądu. Część malware jest tworzona właśnie po to, aby pozostać niezauważona możliwie długo i wykorzystywać przejęte konto hostingowe do innych działań.
Monarx rozpoznaje różne rodzaje zagrożeń, w tym między innymi:
- Web shell – backdoor (ukryty mechanizm dostępu) pozwalający atakującemu wykonywać operacje na przejętej stronie. Więcej o tego typu infekcjach przeczytasz w artykule Złośliwe malware w WordPress – jak je rozpoznać i jak się chronić?.
- Mailer – złośliwy skrypt wykorzystywany np. do masowego wysyłania spamu.
- Uploader – kod umożliwiający przesyłanie kolejnych plików na przejętą stronę.
- Phishing – fałszywe strony lub formularze tworzone w celu wyłudzania danych.
- Adware i inne złośliwe skrypty – kod wykorzystywany np. do przekierowań, emisji niepożądanych reklam lub dalszych ataków.
Problem z malware nie zawsze ogranicza się do samej strony WWW. Przejęty serwis może zostać wykorzystany do rozsyłania spamu, atakowania kolejnych systemów, wykradania danych albo hostowania treści phishingowych. Znaczenie ma więc zarówno szybkie wykrycie złośliwego kodu, jak i reakcja na znalezione zagrożenie.
Jeżeli chcesz szerzej poznać zagrożenia związane ze stronami i hostingiem, przeczytaj również:
- Jakie zagrożenia czyhają na stronę internetową?
- Czy Twoja strona WordPress jest bezpieczna? Główne zagrożenia dla WordPress
- Co to jest malware?
- Co to jest web shell?
- Co to jest złośliwy mailer PHP?
- Co to jest uploader malware?
Czy Monarx chroni tylko CMS WordPress?
Nie. Monarx nie jest systemem przeznaczonym wyłącznie dla WordPressa. WordPress często pojawia się w materiałach dotyczących ochrony Monarx, ponieważ jest jednym z najpopularniejszych systemów CMS i posiada rozbudowany ekosystem wtyczek, motywów, builderów oraz innych rozszerzeń.
Popularność WordPressa sprawia jednocześnie, że jest częstym celem automatycznych skanerów i prób wykorzystania znanych podatności. Duża liczba dodatkowych komponentów zwiększa również powierzchnię ataku, dlatego szczególnie ważne pozostaje regularne aktualizowanie całego środowiska.
Monarx działa na poziomie serwera i nie ogranicza skanowania wyłącznie do plików WordPressa. Ochroną plikową mogą być objęte także inne aplikacje znajdujące się w skonfigurowanym zakresie skanowania. ThreatShield koncentruje się natomiast na żądaniach prowadzących do wykonywania kodu PHP. Jeżeli chcesz dokładnie sprawdzić, gdzie znajdują się granice poszczególnych mechanizmów, zobacz Co obejmuje ochrona Monarx i czego nie skanuje?.
Jeżeli w panelu administracyjnym WordPressa zobaczysz sekcję związaną z Monarx Security, nie oznacza to, że na stronie została zainstalowana klasyczna wtyczka WordPress. Integrację zapewnia komponent Monarx działający w środowisku PHP. W przypadku korzystania z Monarx u innego dostawcy hostingu sposób udostępnienia integracji warto potwierdzić bezpośrednio u usługodawcy.
Na blogu SEOHOST regularnie publikujemy informacje o wykrywanych podatnościach WordPressa, jego wtyczek, motywów oraz innych popularnych systemów. Warto je śledzić, ponieważ ochrona anty-malware nie zastępuje aktualizacji podatnego oprogramowania.
Monarx nie zastępuje aktualizacji i dobrych praktyk
Monarx jest jedną z warstw ochrony dostępnych na hostingu. Jeżeli jednak przyczyną infekcji jest nieaktualna wtyczka, przejęte hasło albo pozostawiona na koncie stara instalacja CMS-a, samo usunięcie złośliwego pliku nie zawsze usuwa źródło problemu. System bezpieczeństwa może zareagować na skutek, ale właściciel strony nadal powinien zadbać o element, który umożliwił powstanie zagrożenia.
Dlatego zadbaj przede wszystkim o:
- regularne aktualizowanie CMS-a, wtyczek i motywów,
- usuwanie nieużywanych komponentów i starych instalacji stron,
- stosowanie silnych, unikalnych haseł oraz 2FA tam, gdzie jest dostępne,
- wykonywanie kopii zapasowych i kontrolowanie możliwości ich odtworzenia,
- reagowanie na powtarzające się wykrycia lub nietypowe zachowanie strony.
Monarx zwiększa poziom ochrony, ale nie zastępuje aktualizacji i prawidłowego zarządzania stroną. Szczególnie w przypadku WordPressa warto regularnie sprawdzać stan wtyczek, motywów, kont administratorów oraz aktualność całego CMS-a.
Poznaj pozostałe poradniki Monarx Security
Ten artykuł przygotowaliśmy jako punkt wyjścia do dokumentacji Monarx w SEOHOST. Szczegółowe informacje dotyczące działania systemu, zakresu ochrony, interpretowania zdarzeń oraz przetwarzania danych znajdziesz w osobnych materiałach.
- Co obejmuje ochrona Monarx i czego nie skanuje? – wyjaśniamy, jak działają Antivirus, ThreatShield i SmartWAF, jakie pliki obejmuje skanowanie oraz gdzie znajdują się granice ochrony.
- Co oznaczają zdarzenia i blokady widoczne w Monarx? – pokazujemy, jak interpretować BLOCKED oraz klasyfikacje MALICIOUS, COMPROMISED i inne informacje prezentowane w panelu.
- Monarx a dane i prywatność – opisujemy, jakie informacje są przetwarzane, kiedy plik może zostać przekazany do pogłębionej analizy oraz jak wygląda kwestia retencji danych.
Masz pytanie dotyczące działania Monarx lub bezpieczeństwa swojej strony? Prześlij zgłoszenie przez formularz kontaktowy SEOHOST. Jeżeli pytanie dotyczy konkretnego zdarzenia, podaj domenę oraz informacje widoczne w panelu Monarx Security – łatwiej będzie nam od razu przeanalizować konkretny przypadek.
Nie masz jeszcze hostingu w SEOHOST? Uruchom usługę i skorzystaj z 14-dniowego okresu testowego. Jeżeli przenosisz działającą stronę od innego operatora, możesz również skorzystać z bezpłatnej migracji strony do SEOHOST.