


Otrzymałeś wiadomość dotyczącą wygasającej domeny, nieopłaconego hostingu lub konieczności zalogowania się do SEOHOST? Zanim klikniesz link, sprawdź adres nadawcy, treść wiadomości i adres strony, na którą masz zostać przekierowany. Cyberprzestępcy coraz częściej podszywają się pod znane firmy, wykorzystując ich logotypy, podobne adresy internetowe, a nawet sztuczną inteligencję do przygotowywania przekonujących wiadomości. Pokażemy Ci, jak rozpoznać próbę oszustwa i zweryfikować, czy e-mail rzeczywiście pochodzi z SEOHOST.pl.
Spokojnie, nie musisz analizować szczegółowo każdej otrzymanej wiadomości. W wielu przypadkach wystarczy zwrócić uwagę na kilka charakterystycznych sygnałów. Jeśli jednak coś wzbudzi Twoje podejrzenia, pokażemy Ci również, jak sprawdzić techniczne informacje o nadawcy.
Najważniejsza zasada: Jeśli wiadomość dotyczy płatności, odnowienia domeny lub dostępu do konta, nie musisz korzystać z umieszczonych w niej linków. Otwórz samodzielnie Panel Klienta SEOHOST i sprawdź stan swoich usług. W razie wątpliwości skontaktuj się z Biurem Obsługi Klienta.
Czym jest phishing?
Phishing to technika oszustwa, w której przestępcy podszywają się pod zaufane instytucje, takie jak banki, sklepy internetowe czy firmy hostingowe. Celem atakujących jest wyłudzenie poufnych informacji: danych logowania, numerów kart płatniczych, danych osobowych lub pieniędzy. W przypadku usług hostingowych przejęcie dostępu do Panelu Klienta może oznaczać uzyskanie kontroli nad stroną internetową, domenami, bazami danych albo pocztą elektroniczną.
Co czyni phishing tak niebezpiecznym? Przede wszystkim sposób, w jaki oszuści wywierają presję na odbiorcy. Informują o rzekomym wygaśnięciu usługi, próbie włamania na konto czy konieczności natychmiastowej płatności. Chcą, żebyś zareagował szybko, najlepiej bez zastanowienia i bez sprawdzania autentyczności wiadomości.
W SEOHOST spotykamy się z próbami podszywania się pod naszą firmę. Przestępcy wykorzystują między innymi fałszywe wezwania do zapłaty oraz wiadomości kierujące na podrobione strony logowania. Informowaliśmy o tym również w komunikacie Uwaga na próby podszywania się pod SEOHOST!. Więcej o samych metodach oszustów przeczytasz w poradniku Co to jest phishing i jak go rozpoznać?.
Jak sprawdzić, czy wiadomość pochodzi z SEOHOST.pl?
Zacznij od podstaw. Przyjrzyj się adresowi nadawcy, treści wiadomości i linkom, które się w niej znajdują. Niepokojące elementy często widać już na pierwszy rzut oka, chociaż nie zawsze są one oczywiste.
Na co szczególnie warto zwrócić uwagę?
- Adres nadawcy. Oficjalna korespondencja SEOHOST jest wysyłana z adresów należących do domen @seohost.pl oraz @seohost.eu. Sprawdź pełny adres, a nie tylko wyświetlaną nazwę firmy. Oszuści potrafią ją dowolnie zmienić, a nawet podrobić widoczny adres nadawcy.
- Jakość językowa. Błędy ortograficzne, nietypowe sformułowania czy niepoprawne tłumaczenia powinny wzbudzić czujność. Nie traktuj jednak poprawnej polszczyzny jako gwarancji autentyczności. Dzisiejsze wiadomości phishingowe bywają przygotowane bardzo starannie.
- Linki i załączniki. Przed kliknięciem najedź kursorem na link i sprawdź jego adres docelowy. Zwróć uwagę na dodatkowe człony domeny, literówki oraz nieznane adresy. Nie otwieraj podejrzanych załączników, szczególnie plików wykonywalnych, takich jak .exe czy .bat.
- Treść żądania. Jeśli wiadomość nakłania Cię do natychmiastowej płatności, podania hasła lub potwierdzenia danych, zweryfikuj takie żądanie niezależnie od e-maila. SEOHOST nie prosi o przesyłanie haseł ani pełnych danych kart płatniczych w odpowiedzi na wiadomość.
Warto również wiedzieć, że samo logo firmy, jej poprawna nazwa czy znajomość Twojej domeny nie potwierdzają autentyczności korespondencji. Część informacji o firmach i domenach jest publicznie dostępna, dlatego przestępcy wykorzystują je do przygotowywania bardziej wiarygodnych wiadomości.
Uwaga na fałszywe strony logowania! Obecność certyfikatu SSL i adresu rozpoczynającego się od https:// oznacza szyfrowanie połączenia, ale nie potwierdza wiarygodności strony. Witryny phishingowe również korzystają z HTTPS. Zawsze sprawdzaj pełną nazwę domeny przed wpisaniem loginu, hasła lub danych płatniczych.
Jak zweryfikować wezwanie do zapłaty lub odnowienia usługi?
SEOHOST regularnie wysyła klientom powiadomienia o zbliżających się terminach płatności za domeny i usługi hostingowe. To naturalny element obsługi konta. Niestety podobnie wyglądające wiadomości są wykorzystywane przez oszustów, którzy liczą na to, że obawa przed wyłączeniem strony lub utratą domeny skłoni odbiorcę do szybkiej zapłaty.
Otrzymałeś takie przypomnienie? Najprościej będzie sprawdzić je bezpośrednio w naszym systemie. Otwórz przeglądarkę, samodzielnie wpisz adres panel.seohost.pl/login i zaloguj się na konto.
Po zalogowaniu możesz sprawdzić:
- Aktywne usługi – posiadane domeny, hostingi i terminy ich ważności.
- Finanse → Faktury proforma – dokumenty wystawione do opłacenia.
- Finanse → Usługi do opłacenia – usługi oczekujące na płatność.
- Kwoty i terminy – zgodność informacji w Panelu Klienta z otrzymanym e-mailem.
Jeżeli wiadomość zawiera kwotę, której nie rozpoznajesz, albo wskazuje usługę niewidoczną na Twoim koncie, nie wykonuj płatności przez przesłany link. Skontaktuj się z nami, aby wyjaśnić sytuację.
Przydatne informacje znajdziesz w naszych poradnikach: Jak sprawdzić ważność usług hostingowych i domen? oraz Informacje o zbliżających się płatnościach za domeny i hosting.
Jak sprawdzić nagłówki wiadomości e-mail?
Jeśli podstawowa weryfikacja nie rozwiała Twoich wątpliwości, możesz sprawdzić nagłówki wiadomości e-mail. Są to informacje techniczne zapisywane podczas wysyłania i dostarczania poczty. Zawierają między innymi adresy nadawcy i odbiorcy, dane serwerów uczestniczących w przekazaniu wiadomości oraz wyniki mechanizmów uwierzytelniania.
Nie musisz być administratorem serwera, żeby je wyświetlić. Większość programów pocztowych udostępnia taką funkcję, chociaż nazwy opcji i ich położenie różnią się w zależności od aplikacji.
Przygotowaliśmy dwa krótkie poradniki, które pokażą Ci, gdzie znaleźć te informacje:
- Jak sprawdzić nadawcę wiadomości (nagłówek) w Poczcie SEOHOST?
- Jak sprawdzić nadawcę wiadomości (nagłówek) w Gmailu?
Na ich podstawie łatwiej odnajdziesz podobną funkcję również w innych klientach pocztowych. Poniżej pokazujemy przykład z poczty SEOHOST, w której po otwarciu wiadomości wystarczy wybrać opcję Nagłówki.

Na jakie pola w nagłówkach warto zwrócić uwagę?
Po otwarciu nagłówków zobaczysz zestaw danych, który na początku może wyglądać dość skomplikowanie. Nie musisz analizować wszystkich wpisów. Na potrzeby podstawowej weryfikacji przyjrzyj się przede wszystkim następującym polom:
- From – wskazuje adres nadawcy widoczny dla odbiorcy. Sama jego zawartość nie potwierdza, kto rzeczywiście wysłał wiadomość.
- Reply-To – określa adres, na który zostanie wysłana odpowiedź. Może różnić się od pola From, ale nieznana domena jest powodem do dodatkowej kontroli.
- Return-Path – techniczny adres zwrotny. W przypadku zewnętrznych systemów wysyłkowych może należeć do operatora obsługującego wysyłkę.
- Authentication-Results – zawiera wyniki kontroli uwierzytelniania wiadomości, w tym SPF, DKIM i DMARC, jeśli zostały udostępnione przez serwer odbiorczy.
W nagłówkach znajdziesz również wpisy Received, które opisują drogę wiadomości przez kolejne serwery pocztowe. Ich interpretacja wymaga większej wiedzy technicznej. Jeśli nie potrafisz ocenić tych informacji, możesz przekazać oryginalną wiadomość naszemu zespołowi pomocy technicznej.
Jak wyglądają nagłówki prawidłowej i podejrzanej wiadomości?
Przygotowaliśmy dwa poglądowe przykłady, dzięki którym łatwiej zauważysz różnice w adresach i wynikach uwierzytelniania. Wykorzystaliśmy fikcyjne dane odbiorcy, a przedstawione nagłówki służą wyłącznie celom edukacyjnym.
W pierwszym przykładzie adres nadawcy należy do domeny seohost.pl, a domeny wykorzystywane podczas uwierzytelniania są ze sobą zgodne. Mechanizmy SPF, DKIM i DMARC zwracają wynik PASS, oznaczający pozytywne przejście odpowiednich kontroli technicznych.
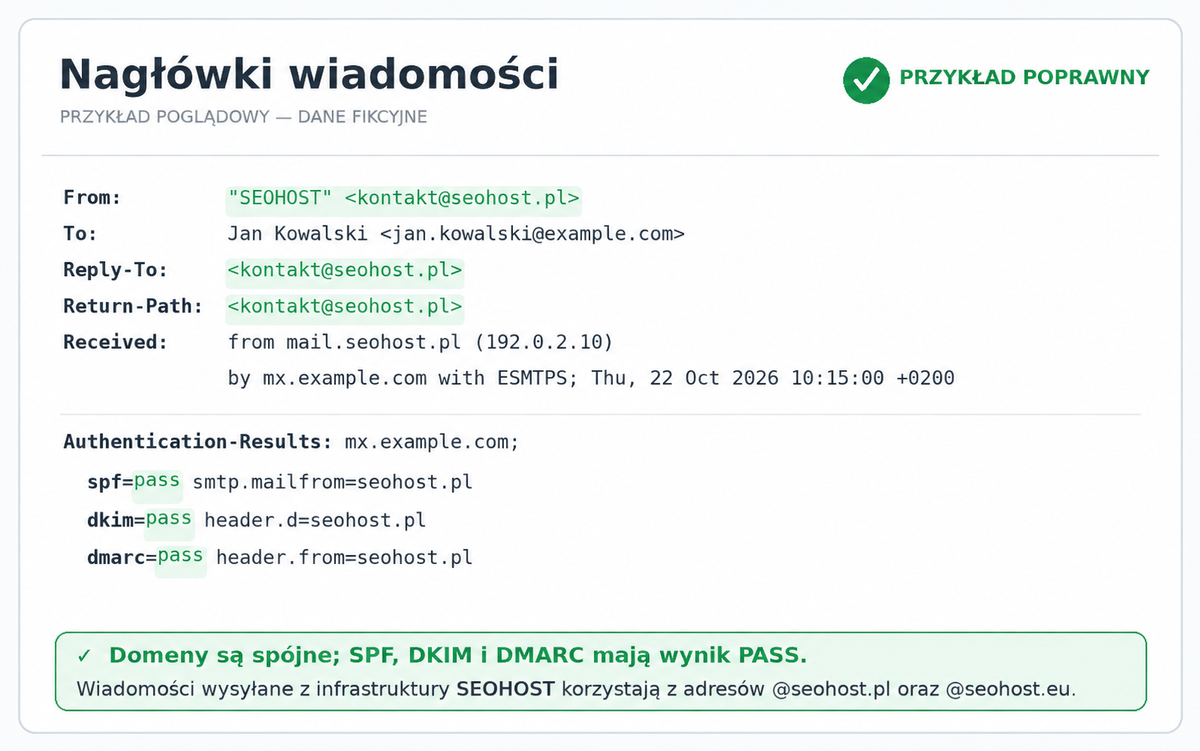
Druga ilustracja przedstawia próbę podszycia się pod SEOHOST. Nazwa nadawcy przypomina nazwę naszej firmy, jednak wykorzystana domena nie należy do oficjalnych domen SEOHOST. Właśnie na takie szczegóły warto zwracać uwagę.
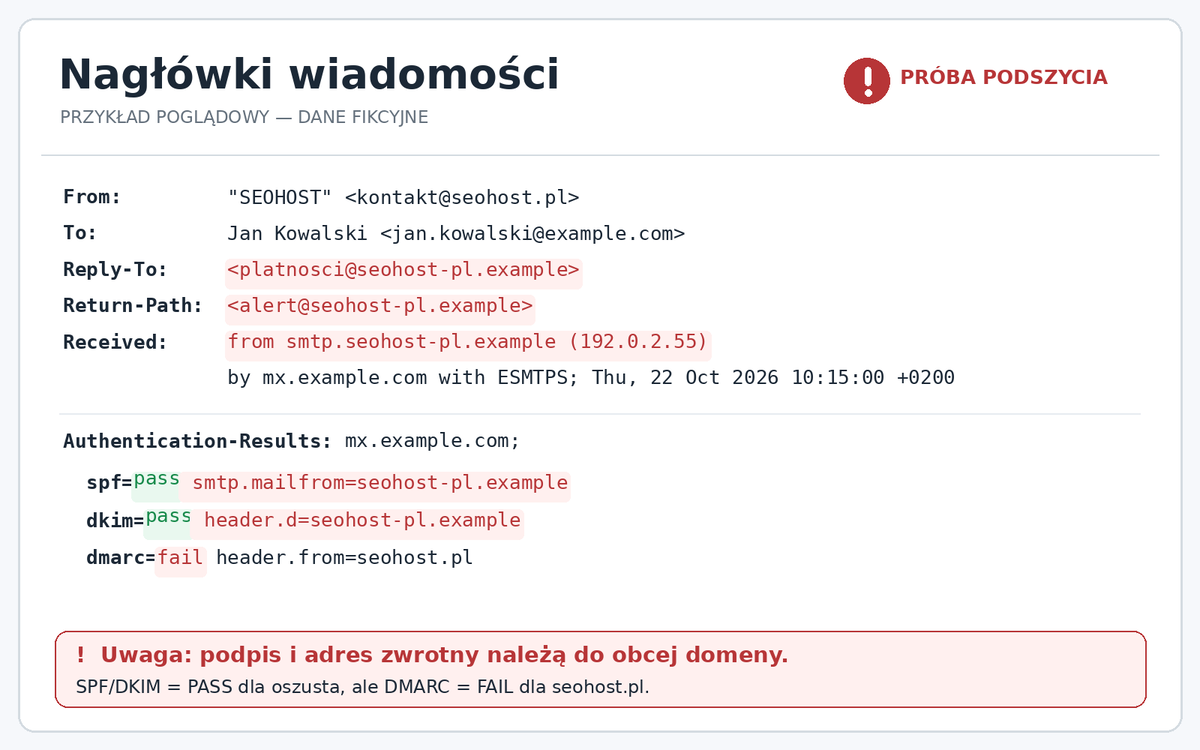
Warto przy tym pamiętać, że sama pozytywna weryfikacja SPF lub DKIM nie oznacza jeszcze, że wiadomość pochodzi z firmy wskazanej w polu From. Oszust może poprawnie uwierzytelnić wiadomość wysłaną z własnej domeny. Dlatego znaczenie ma również zgodność domen, którą sprawdza mechanizm DMARC.
Co oznaczają SPF, DKIM i DMARC?
SPF, DKIM i DMARC to mechanizmy pomagające serwerom pocztowym weryfikować pochodzenie wiadomości. SPF sprawdza uprawnienia serwera wysyłającego do korzystania z określonej domeny, DKIM weryfikuje podpis cyfrowy wiadomości, a DMARC kontroluje zgodność uwierzytelnionych domen z domeną widoczną dla odbiorcy.
Ważne: Wynik PASS oznacza pomyślne przejście danej kontroli technicznej, ale nie gwarantuje bezpieczeństwa treści wiadomości. Z kolei wynik FAIL nie zawsze świadczy o oszustwie – wpływ na niego mogą mieć również błędy konfiguracji lub sposób przekazywania poczty. Więcej dowiesz się z artykułu Jak protokoły SPF, DKIM i DMARC wpływają na ochronę antyspamową?.
Jak wygląda typowa próba phishingu?
Wyobraź sobie, że otrzymujesz wiadomość informującą o wygasającej domenie. E-mail wygląda profesjonalnie, zawiera logo SEOHOST, nazwę Twojej usługi oraz informację, że brak płatności w ciągu 24 godzin spowoduje wyłączenie strony. Pod komunikatem znajduje się przycisk zachęcający do szybkiego odnowienia domeny.
Po kliknięciu trafiasz na witrynę niemal identyczną z Panelem Klienta SEOHOST. Formularz prosi o podanie adresu e-mail i hasła, a następnie danych płatniczych. Dopiero uważniejsze spojrzenie na pasek adresu przeglądarki pokazuje, że znajdujesz się na zupełnie innej domenie.
Wpisane informacje trafiają do przestępców, którzy mogą wykorzystać je do przejęcia konta, kradzieży danych, instalowania złośliwego oprogramowania, rozsyłania spamu lub wyłudzenia pieniędzy.
To jeden z najczęstszych scenariuszy, ale oszuści stosują również inne metody: fałszywe faktury, powiadomienia o blokadzie poczty czy prośby o potwierdzenie danych kontaktowych. Przykłady takich działań opisaliśmy w artykule Uwaga na phishing! Ktoś próbuje podszywać się pod SEOHOST!.
Nie działaj pod presją czasu. Jeśli wiadomość nakłania Cię do nieoczekiwanej, pilnej płatności lub podania poufnych danych, sprawdź informacje samodzielnie. Nie wykonuj poleceń tylko dlatego, że nadawca grozi zablokowaniem usługi lub utratą dostępu do konta.
Jak chronić się przed phishingiem na co dzień?
Nie potrzebujesz specjalistycznej wiedzy, żeby znacząco ograniczyć ryzyko oszustwa. Oprócz weryfikowania otrzymanych wiadomości warto wypracować kilka prostych nawyków.
- Korzystaj z zapisanych zakładek. Dodaj oficjalny Panel Klienta SEOHOST do zakładek przeglądarki. Dzięki temu nie będziesz musiał szukać adresu logowania w otrzymanych wiadomościach.
- Włącz uwierzytelnianie dwuskładnikowe. Dodatkowa weryfikacja ogranicza ryzyko wykorzystania przejętego hasła. Zobacz jak włączyć 2FA w Panelu Klienta SEOHOST.
- Używaj unikalnych haseł. Nie stosuj tego samego hasła do poczty, hostingu i innych serwisów. Pomocny będzie menedżer haseł.
- Aktualizuj oprogramowanie. Dbaj o aktualność przeglądarki, systemu operacyjnego i programów zabezpieczających.
- Rozmawiaj o zagrożeniach. Jeśli prowadzisz firmę, pokaż pracownikom, jak rozpoznawać podejrzane wiadomości i gdzie zgłaszać wątpliwości.
Warto także pamiętać, że próba oszustwa nie musi przyjść wyłącznie pocztą elektroniczną. Przestępcy wykorzystują SMS-y, komunikatory, a nawet rozmowy telefoniczne. Niezależnie od kanału zasada pozostaje taka sama: nie przekazuj poufnych danych osobie, której tożsamości nie udało Ci się zweryfikować.
Co zrobić po kliknięciu podejrzanego linku?
Samo otwarcie podejrzanej strony nie oznacza automatycznie, że Twoje konto zostało przejęte. Znaczenie ma to, jakie czynności wykonałeś po otwarciu linku. Jeśli podałeś dane logowania, zatwierdziłeś płatność lub uruchomiłeś nieznany plik, nie ignoruj sytuacji.
- Zabezpiecz konto. Jeśli podałeś hasło na fałszywej stronie, natychmiast zmień je za pośrednictwem prawidłowego Panelu Klienta. Zmień również hasła w innych usługach, jeśli były identyczne.
- Sprawdź dostęp do usług. Skontroluj konto, pocztę i ustawienia, zwracając uwagę na nieznane zmiany lub podejrzaną aktywność. W razie potrzeby skontaktuj się z BOK.
- Skontaktuj się z bankiem. Jeśli podałeś dane karty lub zatwierdziłeś podejrzaną płatność, poinformuj bank i zastosuj się do jego zaleceń.
- Sprawdź urządzenie. Jeśli pobrałeś lub uruchomiłeś podejrzany plik, przeprowadź kontrolę bezpieczeństwa systemu. Hasła zmieniaj z zaufanego urządzenia.
- Zgłoś incydent. Powiadom SEOHOST. Podejrzaną wiadomość możesz również zgłosić do CERT Polska.
Jeżeli nie masz pewności, czy Twoje dane zostały przejęte, skontaktuj się z nami. Pomożemy Ci ustalić, jakie działania należy podjąć w związku z usługami SEOHOST.
Nie masz pewności, czy wiadomość pochodzi z SEOHOST? Skontaktuj się z BOK
Nie musisz samodzielnie analizować wszystkich nagłówków ani ustalać, przez jakie serwery została przesłana wiadomość. Jeśli coś wzbudza Twoje podejrzenia, skontaktuj się z naszym Biurem Obsługi Klienta SEOHOST. Możesz porozmawiać z konsultantem na czacie, wysłać zgłoszenie przez Panel Klienta lub skorzystać z formularza kontaktowego.
Podaj temat wiadomości, adres nadawcy i krótki opis sytuacji. Jeżeli masz taką możliwość, dołącz oryginalny e-mail wraz z nagłówkami. Ułatwi to naszemu zespołowi weryfikację zgłoszenia. Pamiętaj, żeby nie przesyłać haseł, kodów uwierzytelniających ani danych kart płatniczych.
Zadbaj o bezpieczeństwo swojej strony i poczty z SEOHOST. Oferujemy hosting oparty na dyskach NVMe, LiteSpeed i Redis oraz wielowarstwowe zabezpieczenia środowiska hostingowego, obejmujące między innymi ModSecurity i Monarx Security. Dowiedz się, jak chronimy strony internetowe naszych klientów, i sprawdź ofertę hostingu SEOHOST. Jeżeli korzystasz z usług innego dostawcy, zapraszamy do bezpłatnej migracji.
Komentarze