

Bezpieczny hosting SEOHOST z Monarx Security
W SEOHOST wdrożyliśmy Monarx Security – zaawansowany system ochrony przed złośliwym oprogramowaniem (malware), działający bezpośrednio w środowisku hostingowym. Monarx nie ogranicza się do skanowania plików. Analizuje również zachowanie aplikacji PHP oraz wybrane zdarzenia związane z ruchem kierowanym do stron internetowych. Dzięki temu poszczególne mechanizmy mogą wykrywać i blokować zagrożenia na różnych etapach ataku.
Ochrona działa automatycznie po stronie infrastruktury SEOHOST. Nie musisz instalować dodatkowego programu ani samodzielnie uruchamiać skanowania. Jako klient otrzymujesz również dostęp do informacji o wykrytych zagrożeniach, podejrzanych plikach i zablokowanych zdarzeniach w panelu Monarx Security.
- Jak Monarx chroni hosting na kilku poziomach?
- Jak sprawdzić zdarzenia i wykryte zagrożenia?
- Jakie dane przetwarza Monarx i co z prywatnością?
- Dlaczego warto wybrać hosting SEOHOST z ochroną Monarx?
Jak Monarx chroni hosting na kilku poziomach?
Monarx Security wykorzystuje kilka współpracujących ze sobą mechanizmów bezpieczeństwa. Ochrona nie sprowadza się wyłącznie do wykrywania złośliwych plików, które już znajdują się na serwerze. Obejmuje również kontrolę wybranych operacji wykonywanych przez aplikacje oraz filtrowanie podejrzanego ruchu.
W środowisku hostingowym SEOHOST działają trzy główne mechanizmy Monarx:
- Monarx Antivirus z Active Protection – analizuje pliki zapisane na serwerze, wykrywa złośliwe oprogramowanie i umożliwia automatyczne reagowanie na rozpoznane infekcje.
- ThreatShield – monitoruje zachowanie aplikacji podczas wykonywania kodu PHP i pomaga blokować próby wykorzystania określonych podatności.
- SmartWAF – filtruje ruch na poziomie sieciowym, wykorzystując między innymi informacje o reputacji i zachowaniu źródłowych adresów IP.
Poszczególne warstwy odpowiadają więc za różne etapy potencjalnego ataku. SmartWAF może zatrzymać niebezpieczne żądanie przed dotarciem do aplikacji, ThreatShield reaguje podczas wykonywania kodu PHP, natomiast Antivirus wykrywa złośliwe pliki znajdujące się na koncie hostingowym.
Ochrona obejmuje między innymi wykrywanie złośliwego kodu, podejrzanych i zmodyfikowanych plików, rozpoznawanie prób wykonania niebezpiecznych operacji oraz blokowanie wybranych żądań kierowanych do aplikacji internetowych.
Ważne jest przy tym rozróżnienie poszczególnych usług. Standardowa ochrona Monarx nie wykonuje cyklicznego skanowania rekordów w działających bazach danych MySQL i MariaDB ani nie skanuje wiadomości pocztowych przesyłanych przez SMTP, IMAP i POP3. Kopie baz danych, logi oraz inne dane zapisane jako pliki mogą natomiast zostać objęte skanowaniem plikowym, jeśli znajdują się w chronionej przestrzeni dyskowej.
Chcesz sprawdzić dokładny zakres skanowania? W osobnej instrukcji wyjaśniamy, które katalogi i rodzaje plików są analizowane, jak działają poszczególne mechanizmy i jakie są ich ograniczenia. Przeczytaj Co obejmuje ochrona Monarx i czego nie skanuje?.
Jak sprawdzić zdarzenia i wykryte zagrożenia?
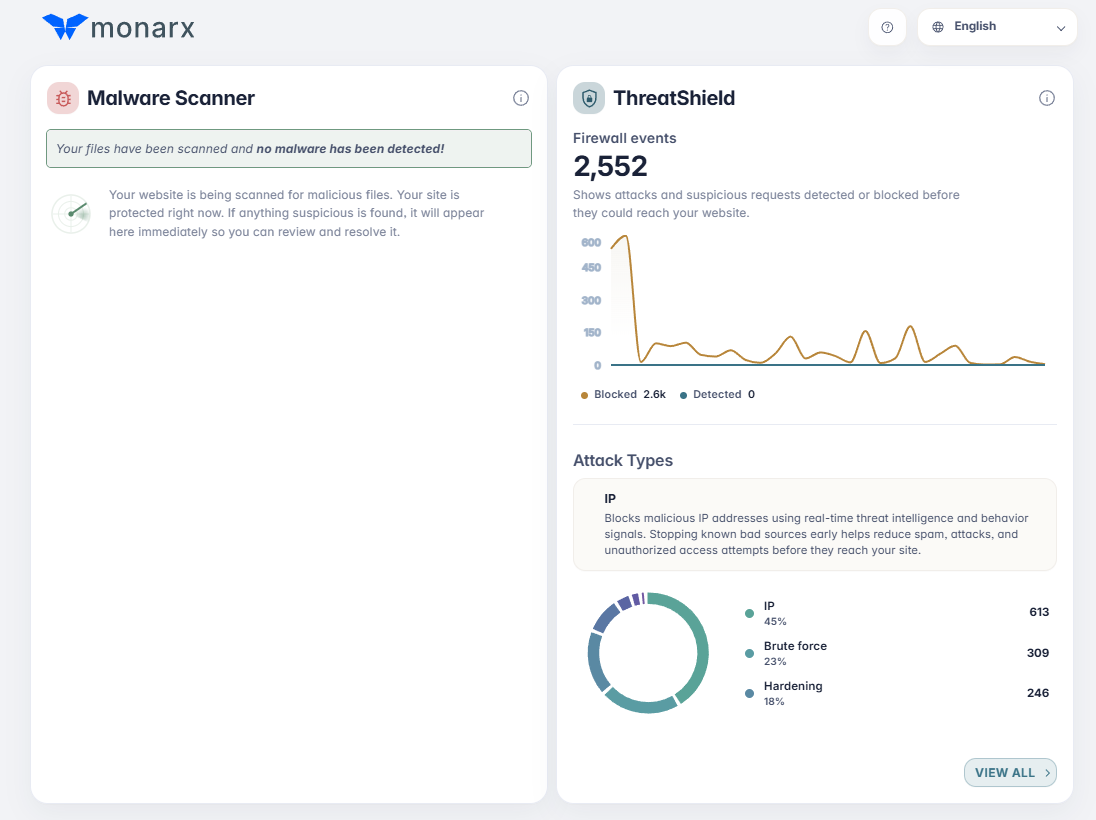
Jako klient SEOHOST masz dostęp do informacji o zdarzeniach rejestrowanych przez Monarx Security. Pozwala to sprawdzić, jakie zagrożenia zostały wykryte, których plików dotyczyły oraz jakie działania podjęły mechanizmy ochronne.
W panelu znajdują się między innymi informacje o podejrzanych lub złośliwych plikach, ich statusach, zablokowanych żądaniach oraz zdarzeniach wskazujących na próbę wykorzystania podatności.
W zależności od rodzaju zdarzenia możesz spotkać oznaczenia takie jak:
- MALICIOUS – plik sklasyfikowany jako złośliwy,
- COMPROMISED – plik rozpoznany jako naruszony lub zmodyfikowany przez złośliwy kod,
- SUSPICIOUS – plik uznany za podejrzany, wymagający dalszej oceny,
- BLOCKED – zdarzenie lub operacja zablokowana przez mechanizm ochrony.
Nie wszystkie te oznaczenia odnoszą się do tego samego rodzaju zagrożenia. Wykrycie złośliwego pliku jest czymś innym niż zatrzymanie podejrzanego żądania kierowanego do aplikacji.
Status BLOCKED nie oznacza automatycznie, że Twoja strona została zainfekowana. Może informować o tym, że system prawidłowo rozpoznał i zatrzymał niebezpieczne żądanie lub operację. Znaczenie zdarzenia należy oceniać w kontekście mechanizmu, który je zarejestrował.
Więcej informacji o poszczególnych statusach, wykrytych plikach i automatycznych działaniach ochrony znajdziesz w instrukcji Co oznaczają zdarzenia i blokady widoczne w Monarx?.
Jakie dane przetwarza Monarx i co z prywatnością?
Skuteczne wykrywanie zagrożeń wymaga analizy określonych informacji o plikach, aplikacjach i zdarzeniach bezpieczeństwa. Monarx wykorzystuje w tym celu między innymi metadane plików, informacje o ich właściwościach oraz dane związane z podejrzaną aktywnością.
Nie oznacza to automatycznego przesyłania całej zawartości konta hostingowego na serwery producenta. W pierwszej kolejności wykorzystywane są informacje techniczne potrzebne do identyfikacji i klasyfikacji plików. Jeżeli konkretny plik wymaga pogłębionej analizy, jego pełna zawartość może zostać przekazana do infrastruktury Monarx.
W określonych sytuacjach analizowane materiały mogą również zawierać dane osobowe, np. zapisane w plikach konfiguracyjnych, logach lub informacjach o żądaniach. Dlatego ważne są zasady dotyczące zakresu przetwarzania, udziału zewnętrznych dostawców, lokalizacji infrastruktury oraz okresów przechowywania danych.
Szczegółowo wyjaśniamy to w poradniku Monarx a dane i prywatność – jakie informacje są analizowane i gdzie są przetwarzane?. Znajdziesz tam informacje o metadanych plików, telemetrii bezpieczeństwa, adresach IP, transferach poza Europejski Obszar Gospodarczy oraz zasadach określonych w umowie DPA.
Dlaczego warto wybrać hosting SEOHOST z ochroną Monarx?
Wydajny hosting powinien zapewniać nie tylko szybkie działanie strony internetowej, ale również odpowiednie zabezpieczenia środowiska, w którym jest ona uruchomiona. Nawet dobrze zoptymalizowany WordPress czy sklep WooCommerce korzysta z wielu elementów, w których mogą pojawiać się podatności: wtyczek, motywów, formularzy, kont użytkowników, integracji i własnych modyfikacji kodu.
W SEOHOST łączymy rozwiązania zwiększające wydajność, takie jak szybkie dyski NVMe, LiteSpeed i Redis, z mechanizmami ochrony infrastruktury hostingowej. Monarx Security jest częścią zabezpieczeń dostępnych w ramach hostingu, dzięki czemu klient nie musi samodzielnie instalować osobnego programu anty-malware.
Samo wdrożenie Monarx nie oznacza jednak, że cała ochrona opiera się na jednym systemie. Środowisko SEOHOST wykorzystuje również inne, uzupełniające się zabezpieczenia:
- Monarx Security – wykrywanie malware, analiza wykonywania aplikacji PHP i wybranych zdarzeń związanych z ruchem.
- WAF / ModSecurity – filtrowanie ruchu kierowanego do aplikacji internetowych i blokowanie wybranych podejrzanych żądań.
- Ochrona Anti-DDoS – ograniczanie skutków określonych ataków sieciowych i przeciążeniowych.
- CloudLinux – izolacja środowisk poszczególnych użytkowników oraz kontrola przydzielonych zasobów serwera.
- Kopie zapasowe, SSL i dodatkowe mechanizmy zabezpieczeń – rozwiązania wspierające ochronę dostępu, transmisji danych i odtwarzanie usług.
Szczególne znaczenie ma to w przypadku rozbudowanych stron WordPress i sklepów WooCommerce. Im więcej dodatkowych wtyczek, modułów i integracji wykorzystuje projekt, tym większa liczba komponentów wymagających aktualizacji i kontroli bezpieczeństwa.
Monarx nie zastępuje aktualizowania oprogramowania. Jeżeli producent WordPressa, wtyczki, motywu lub innego komponentu publikuje poprawkę bezpieczeństwa, należy ją zainstalować. Mechanizmy hostingu pomagają wykrywać i ograniczać zagrożenia, ale nie usuwają automatycznie wszystkich podatności obecnych w kodzie aplikacji.
Właśnie dlatego regularne aktualizacje, silne hasła, uwierzytelnianie dwuskładnikowe, kopie zapasowe i ograniczanie uprawnień administracyjnych nadal stanowią istotne elementy zabezpieczania strony internetowej.
Szukasz hostingu, który łączy wydajność z wielowarstwową ochroną stron WWW? Sprawdź ofertę hostingu SEOHOST i przetestuj usługę przez 14 dni. Jeśli przenosisz działającą stronę od innego operatora, możesz również skorzystać z bezpłatnej migracji hostingu do SEOHOST.